Tag : EPrivacy
Tous les articles du blog avec ce tag.
- 2 nov. 2026
Cookies et Omnibus numérique : ce qui est proposé, ce qui s'applique
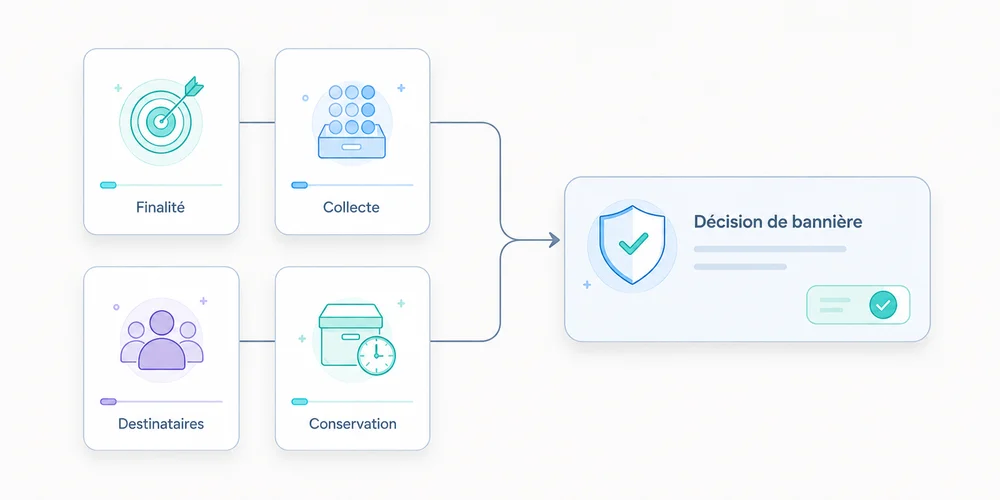
Le 21 octobre 2026, le Conseil de l'Union européenne a arrêté sa position sur une proposition de simplification du cadre numérique. Le communiqué évoque notamment des finalités supplémentaires ou clarifiées pour lesquelles le consentement aux cookies ne serait pas requis, avec la mesure d'audience parmi les exemples. Pour une entreprise qui choisit un outil analytics, la formulation peut sembler décisive : faut-il modifier immédiatement le bandeau de consentement, migrer vers un outil différent ou attendre une nouvelle exemption ? La réponse est de ne pas confondre un mandat de négociation avec une règle entrée en vigueur. Au 2 novembre 2026, le dossier 2025/0360(COD) suit la procédure législative ordinaire. Le Conseil a défini sa position ; la fiche de procédure du Parlement européen indique toujours que la décision de commission parlementaire est attendue. Une proposition n'est donc pas une autorisation générale déjà applicable. Trois niveaux à distinguer avant toute décision Le droit et les règles opérationnelles actuellement applicables Dans le cadre français, l'article 82 de la loi Informatique et Libertés transpose les règles applicables à certains traceurs. La CNIL explique que certains usages de mesure d'audience peuvent bénéficier, sous conditions, d'une exemption au consentement. Cette possibilité n'est pas une dispense universelle pour tout outil analytics. La finalité doit notamment rester strictement limitée à une mesure d'audience répondant aux conditions fixées. Les usages de ciblage, de rapprochement entre sites ou les finalités marketing plus étendues ne doivent pas être introduits subrepticement sous la même étiquette. Pour une équipe web, la bonne action aujourd'hui est de documenter le périmètre exact de collecte, les finalités, les destinataires, la conservation et les paramètres réellement déployés. La proposition de réforme de l'Omnibus numérique La Commission européenne a présenté un ensemble de simplifications du cadre numérique en novembre 2025. Le volet concerné comprend des modifications proposées à plusieurs textes, dont la directive 2002/58/CE sur la vie privée et les communications électroniques et le RGPD. Le 21 octobre 2026, le Conseil a adopté son mandat de négociation. Son communiqué indique qu'il souhaite maintenir les règles relatives aux cookies dans le cadre ePrivacy, tout en précisant et élargissant certaines situations sans consentement requis. Parmi les finalités citées se trouve la mesure d'audience. Ce communiqué ne permet pas de considérer toutes les formes de suivi analytique comme identiques. Le texte finalement adopté, les conditions précises et les modalités d'application devront être examinés lorsque la procédure aura abouti. La future règle, qui n'est pas encore connue Le Parlement européen doit arrêter sa position et un accord entre institutions est nécessaire. Les dispositions peuvent être amendées au cours de la procédure. Une décision opérationnelle prise aujourd'hui ne doit pas être fondée sur une version future supposée définitive. Il faut donc conserver un tableau de suivi qui distingue règle actuelle, proposition, position du Conseil, état de la procédure et, plus tard, texte final applicable. Ce que dit exactement l'annonce du Conseil Le communiqué du Conseil parle de simplifier plusieurs aspects du corpus numérique : données personnelles, ePrivacy, obligations de signalement d'incidents et autres dispositions. Il ne porte pas exclusivement sur les outils d'analytics. Pour les cookies, il évoque le maintien des règles dans la directive ePrivacy ainsi qu'une clarification ou extension des finalités exemptées. Les exemples du communiqué incluent la fourniture d'un service, la mesure d'audience et la sécurité du terminal. Ce choix de présentation explique pourquoi l'actualité peut être facilement déformée. Un titre disant « l'Europe supprime les bandeaux cookies » irait au-delà de ce que le communiqué établit. Même si certains usages devaient bénéficier de règles simplifiées à l'avenir, d'autres pourraient rester soumis à des exigences de consentement ou d'information. Les contraintes liées au traitement de données personnelles, à la sécurité ou à la transparence ne disparaissent pas automatiquement lorsqu'un régime applicable aux traceurs évolue. Pourquoi la distinction est décisive pour les équipes analytics Une équipe qui gère cinq sites dispose rarement d'une seule finalité de collecte. Elle mesure parfois l'audience, les conversions, le téléchargement de ressources, les campagnes, les tests et les interactions au sein d'une application. Mettre toutes ces données sous le mot « analytics » crée un risque d'erreur. Les besoins doivent être qualifiés avant de choisir le paramétrage et le cadre de consentement.Finalité envisagée Question à documenterMesure de fréquentation d'un site Est-elle limitée à l'audience et aux besoins de l'éditeur ?Diagnostic technique Quelles données sont indispensables à l'identification du problème ?Événements de conversion marketing Sont-ils indépendants de la mesure d'audience stricte ?Attribution publicitaire Y a-t-il rapprochement, ciblage ou partage avec des tiers ?Mesure sur plusieurs domaines Les activités d'une même personne sont-elles reliées ?Une même technologie peut permettre différentes configurations. Ce n'est pas uniquement le nom de l'éditeur ou l'absence de cookies qui détermine les implications juridiques. Une checklist de décision sans attendre la réforme 1. Inventorier les traceurs et les traitements Listez les scripts, pixels, mécanismes de stockage, événements et transmissions réseau. Notez ceux qui servent strictement à la mesure d'audience et ceux qui soutiennent des opérations marketing, produit ou publicitaires. Notre guide d'audit des traceurs propose une méthode de repérage. Elle doit être complétée par les informations contractuelles et documentaires des fournisseurs. 2. Décrire les finalités en langage compréhensible « Améliorer l'expérience » ne suffit pas toujours pour distinguer une statistique technique, une mesure de conversion et une personnalisation individuelle. Écrivez ce que l'équipe cherche à décider et quelles données sont nécessaires. Séparez les opérations qui pourraient relever de cadres juridiques différents. Si un outil propose plusieurs modes de collecte, documentez ce que chacun active réellement plutôt que de vous contenter d'un nom commercial. 3. Vérifier la configuration réelle Une documentation publique qui décrit un mode exemptable ne prouve pas que le script déployé utilise ce mode. Vérifiez les requêtes, les paramètres, les identifiants et les destinataires. La CNIL explique que les éditeurs doivent pouvoir examiner les garanties des fournisseurs. Une affirmation « conforme CNIL » n'est pas une validation de la configuration effective du site. 4. Conserver les preuves et responsabilités Conservez la version de la notice, la configuration approuvée, la liste des responsables et la date de revue. Une PME ou un SaaS B2B multi-sites doit savoir qui peut ajouter un événement, changer de mode de collecte et autoriser une nouvelle intégration. Le sujet n'est pas uniquement juridique. Une gouvernance faible peut progressivement transformer une instrumentation proportionnée en un dispositif de collecte non maîtrisé. 5. Réviser quand un texte final existe réellement Planifiez un point de contrôle de la procédure législative, sans transformer chaque annonce institutionnelle en chantier de configuration. La fiche de l'Observatoire législatif du Parlement et le registre de procédure d'EUR-Lex permettent de suivre l'avancement officiel. Lorsqu'un texte sera adopté, il faudra lire ses conditions, son entrée en vigueur et ses modalités d'application avant de modifier les systèmes. Faut-il reporter un choix d'outil analytics ? Pas nécessairement. Les besoins de l'entreprise existent déjà : comprendre les pages importantes, piloter les sites, partager les résultats et limiter la collecte non utile. Attendre une réforme incertaine peut retarder ces améliorations sans apporter de bénéfice opérationnel. Choisissez plutôt un outil dont la collecte et les paramètres sont compréhensibles, dont les données envoyées peuvent être inspectées et dont les finalités ne sont pas mélangées sans contrôle. Un outil suffisamment gouvernable sera plus simple à adapter si les règles évoluent. La règle est de ne pas acheter une promesse juridique future. Demandez ce que la solution permet et documente aujourd'hui. Ce qu'un outil analytics privacy-first peut apporter L'approche Pomelo privilégie une collecte minimale et une gouvernance claire, avec une mesure sans cookie de mesure par défaut. Cette orientation peut aider une équipe à limiter les données observées, mais elle ne justifie pas les formules « sans bandeau en toutes circonstances » ou « exempté par construction ». Les possibilités de configuration, les finalités et les obligations propres au site doivent être vérifiées. Une simplification législative éventuelle ne doit pas être anticipée dans la communication du produit. Ce qu'il faudra surveiller après novembre 2026 Trois signaux institutionnels seront plus utiles que les commentaires d'actualité : une évolution du dossier 2025/0360(COD) au Parlement, un accord de négociation entre institutions, et la publication du texte final au Journal officiel avec ses dates d'application. Des lignes directrices nationales ou européennes pourront ensuite préciser certains points pratiques. En attendant, la documentation de la CNIL reste une référence importante pour les configurations de mesure d'audience en France. Une lecture à partager entre marketing, technique et juridique Une actualité réglementaire peut déclencher des réactions différentes dans une même entreprise. Le marketing entend « moins de bandeaux » ; le développeur imagine une configuration plus simple ; la personne chargée de la protection des données demande les conditions exactes. Ces lectures ne sont pas forcément contradictoires, mais elles ne correspondent pas au même niveau de décision. Organisez une revue avec trois colonnes. D'abord, les règles déjà applicables sur vos sites, appuyées par la CNIL et vos choix actuels. Ensuite, les évolutions législatives en cours, accompagnées d'une source institutionnelle et d'une date. Enfin, les changements techniques éventuellement envisagés, à garder en attente d'une base vérifiée. Cette méthode évite deux erreurs. La première consiste à refuser toute amélioration au motif que la législation pourrait évoluer. La seconde consiste à anticiper la réforme et à désactiver immédiatement un contrôle de consentement. Dans les deux cas, une hypothèse remplace une décision fondée sur les faits. Sur les organisations multi-sites, centralisez ce suivi : une même politique documentaire peut concerner plusieurs propriétés, mais les configurations peuvent différer selon leurs finalités. Une décision prise pour un blog ne doit pas automatiquement être copiée sur une application authentifiée. Conclusion : décider sur les règles en vigueur Le mandat du Conseil du 21 octobre 2026 mérite l'attention des équipes web. Il ne modifie pas à lui seul leurs obligations. Il ouvre une étape de négociation dont le résultat juridique reste à établir. La meilleure préparation consiste à rendre sa collecte lisible : finalités séparées, événements utiles, paramètres documentés, données limitées et responsabilités identifiées. Cette discipline sert les décisions présentes et les adaptations futures. FAQ L'Omnibus numérique a-t-il supprimé le consentement pour l'analytics ? Non. Au 2 novembre 2026, la position du Conseil constitue une étape de négociation et non une règle finale applicable à toutes les configurations. Le Conseil propose-t-il des exemptions pour la mesure d'audience ? Son communiqué mentionne la mesure d'audience parmi des finalités qui feraient l'objet de clarifications ou d'extensions. Le périmètre juridique précis dépendra du texte finalement adopté. Peut-on retirer son bandeau cookies dès maintenant ? Pas sur la seule base de l'annonce d'octobre. Il faut analyser les traceurs présents, leurs finalités et le droit actuellement applicable. Où suivre l'avancement officiel du texte ? Le dossier 2025/0360(COD) est consultable dans l'Observatoire législatif du Parlement européen et sur EUR-Lex. SourcesConseil de l'UE, communiqué du 21 octobre 2026 sur l'Omnibus numérique Parlement européen, dossier législatif 2025/0360(COD) EUR-Lex, procédure 2025/0360/COD CNIL, solutions pour les outils de mesure d'audience CNIL, cookies et autres traceurs : ce que dit la loi
Consentement analytics : ce qu’il faut vérifier avant de promettre « sans bannière »
« Analytics sans cookies » devient souvent, en une phrase, une promesse d’absence de consentement, puis de site sans bannière. Ces trois affirmations ne sont pas équivalentes. Un outil peut ne pas déposer de cookie tout en lisant ou écrivant une information sur le terminal par un autre mécanisme. Une solution peut proposer une configuration de mesure d’audience limitée, tandis que d’autres modules du même produit exigent une analyse différente. Et même si l’analytics respecte un cadre strict, un site peut charger des vidéos, formulaires, pixels publicitaires ou outils de support qui rendent une interface de consentement nécessaire. La bonne question n’est donc pas : « l’outil est-il cookieless ? » Elle est :Quels traitements et traceurs sont effectivement déployés sur ce site, dans cette configuration, pour quelles finalités et sous quelles conditions ?Cet article présente une grille de vérification. Il ne constitue pas un avis juridique et doit être adapté aux pays, aux usages et à la configuration du site. Trois couches à ne pas confondre 1. La technologie de stockage ou d’accès Le mot « cookie » décrit une technique parmi d’autres. Le cadre ePrivacy vise plus largement le stockage d’informations dans le terminal d’un utilisateur ou l’accès à des informations déjà stockées, selon les règles transposées dans chaque État. Des identifiants en local storage, certains pixels, SDK, mécanismes de fingerprinting ou autres accès au terminal peuvent donc poser la même question de consentement, même sans cookie HTTP traditionnel. Cookieless décrit une caractéristique technique. Ce n’est pas une qualification juridique complète. 2. Le régime ePrivacy des traceurs En France, l’article 82 de la loi Informatique et Libertés transpose le cadre relatif aux traceurs. Le principe est l’information et le consentement préalable pour les opérations concernées, avec des exceptions notamment lorsque le traceur est strictement nécessaire à la fourniture d’un service expressément demandé. La CNIL décrit aussi des conditions sous lesquelles certains traceurs de mesure d’audience peuvent entrer dans un périmètre d’exemption. Il s’agit d’un cadre étroit, pas d’une exemption générale pour toute analytics. 3. Le traitement de données personnelles au titre du RGPD Même lorsqu’une opération sur le terminal ne requiert pas de consentement ePrivacy dans une configuration donnée, le traitement peut rester soumis au RGPD s’il porte sur des données personnelles. Il faut alors documenter notamment les finalités, la base légale pertinente, l’information, la minimisation, la durée, les destinataires, les transferts, la sécurité et les droits. L’absence de bannière ne signifie donc ni absence de traitement, ni absence d’information. Les conditions françaises d’une mesure d’audience limitée La CNIL indique que, pour être limités à ce qui est strictement nécessaire à la fourniture du service et pouvoir être exemptés de consentement dans le cadre décrit, les traceurs doivent notamment :avoir une finalité strictement limitée à la mesure de l’audience du site ou de l’application ; être utilisés pour le compte exclusif de l’éditeur ; produire uniquement des données statistiques anonymes ; ne pas conduire à un recoupement avec d’autres traitements ; ne pas transmettre de données non anonymes à des tiers ; ne pas permettre un suivi global entre plusieurs sites ou applications.La CNIL recommande également l’information des utilisateurs, une durée de vie des traceurs limitée, par exemple treize mois sans prorogation automatique, une conservation des informations collectées limitée à vingt-cinq mois et un réexamen périodique de ces durées. Chaque terme compte. « Finalité strictement limitée » Mesurer les performances techniques, les contenus consultés ou les problèmes de navigation peut entrer dans la logique décrite. Constituer des audiences publicitaires, enrichir un profil CRM, personnaliser des annonces ou suivre une personne entre services relève d’autres finalités. Une même interface produit peut proposer les deux. C’est la fonctionnalité activée qui doit être auditée. « Pour le compte exclusif de l’éditeur » Le fournisseur ne doit pas transformer la collecte en ressource pour son propre ciblage, son profilage ou une mesure transversale non compatible avec le cadre considéré. Lisez le contrat, la documentation du produit et la liste des sous-traitants. Une affirmation commerciale ne suffit pas. « Statistiques anonymes » Le mot anonyme est exigeant. Supprimer un nom, tronquer une IP ou hacher un identifiant ne garantit pas automatiquement l’anonymat. Si un signal permet encore de distinguer ou relier une personne, l’analyse doit rester prudente. Demandez au fournisseur de décrire les transformations et les risques de réidentification. « Pas de suivi global entre sites » Un identifiant commun utilisé pour dédupliquer une personne entre plusieurs propriétés change le périmètre. Cette règle est particulièrement importante pour les groupes et agences qui souhaitent consolider leur audience. Le tableau de bord multi-sites peut agréger des indicateurs sans imposer un identifiant transversal. La checklist avant toute promesse « sans bannière » 1. Inventorier tous les composants du site Ne commencez pas par l’outil analytics. Commencez par le site complet :analytics ; gestionnaire de tags ; vidéos intégrées ; cartes ; chat et support ; formulaires ; anti-fraude ; A/B testing ; session replay ; publicité ; réseaux sociaux ; CDN et sécurité ; scripts des partenaires ; SDK mobiles éventuels.Réalisez un audit des traceurs avant et après chaque choix de consentement. Testez plusieurs pages et parcours. Une mesure d’audience limitée ne neutralise pas un pixel publicitaire chargé ailleurs. 2. Décrire les finalités réelles Pour chaque composant, écrivez ce qu’il permet réellement :statistiques agrégées de fréquentation ; analyse de campagne ; personnalisation ; publicité ; sécurité ; enregistrement d’interactions ; assistance ; expérimentation produit.Évitez la catégorie unique « amélioration du service ». Elle est trop large pour gouverner la configuration. 3. Vérifier les opérations sur le terminal Documentez :cookies déposés ou lus ; local storage ; session storage ; identifiants de cache ; SDK ; pixels ; accès à des caractéristiques du terminal ; mécanismes de consentement et de retrait.Le fait qu’aucun cookie n’apparaisse dans un outil de scan ne clôt pas l’analyse. 4. Vérifier les données collectées et les transformations Le data collection summary doit répondre à des questions concrètes :l’adresse IP est-elle reçue, utilisée et stockée ? l’URL complète est-elle transmise ? le user-agent est-il conservé brut ou réduit ? un identifiant visiteur est-il créé ? peut-il être stable entre des jours ou des sites ? les paramètres UTM sont-ils conservés ? des événements libres peuvent-ils contenir du texte ? quelles données sont agrégées ? à quel moment une donnée devient-elle non individualisable ?Un mode « anonyme » dont personne ne peut expliquer le fonctionnement n’est pas une preuve. 5. Vérifier l’usage par le fournisseur Demandez :le fournisseur agit-il uniquement comme sous-traitant pour cette collecte ? réutilise-t-il certaines données pour ses propres finalités ? combine-t-il les données entre clients ? fournit-il un benchmark à partir de données individualisées ? entraîne-t-il un modèle ou enrichit-il un autre produit ? quels sous-traitants reçoivent les données ? quels transferts internationaux s’appliquent ?Une fonctionnalité de benchmark peut parfois être conçue sur des données agrégées et séparées. Elle doit néanmoins être comprise, pas supposée. 6. Vérifier la configuration exacte La documentation peut indiquer « configurable pour respecter les critères ». Cela ne signifie pas que la configuration par défaut de votre compte les respecte. Conservez une preuve des réglages :capture ou export de configuration ; version du script ; paramètres de collecte ; modules désactivés ; domaines autorisés ; rétention ; options de partage ; date de vérification ; responsable.La CNIL invite les éditeurs à demander aux fournisseurs les documents permettant de justifier le cadre et ses modalités opérationnelles. 7. Examiner la rétention Distinguez :durée de vie d’un traceur ou identifiant ; rétention des événements bruts ; rétention des statistiques ; logs techniques ; sauvegardes ; exports.La suppression automatique doit être vérifiée. Une durée affichée dans le tableau de bord ne couvre pas nécessairement les exports créés par l’équipe. 8. Vérifier l’information des visiteurs Même lorsqu’un consentement n’est pas requis pour une mesure strictement encadrée, la CNIL recommande d’informer les utilisateurs de sa mise en œuvre, par exemple dans la politique de confidentialité. L’information doit expliquer, selon le contexte :la finalité ; les données ou catégories pertinentes ; le fonctionnement général ; la durée ; le fournisseur ; les destinataires ; les droits et moyens de contact ; les transferts pertinents.« Nous utilisons un outil de mesure respectueux de la vie privée » est trop vague. 9. Tester le refus et le retrait Lorsqu’une partie de la stack repose sur le consentement :aucun traceur concerné ne doit partir avant le choix ; le refus doit être aussi simple que l’acceptation selon les règles applicables ; le retrait doit produire un effet ; le signal doit atteindre tous les tags concernés ; les nouvelles pages et composants doivent respecter le choix.Testez le comportement, pas seulement l’apparence de la CMP. 10. Faire valider le périmètre La décision finale appartient au responsable de traitement, accompagné si nécessaire par son DPO ou son conseil. Conservez l’analyse :pays concernés ; finalités ; inventaire ; critères examinés ; documentation fournisseur ; configuration ; tests ; risques résiduels ; date et responsables ; déclencheurs de révision.Une conclusion peut être différente entre un site corporate français, une application authentifiée et un ensemble de propriétés internationales. Cookieless, Consent Mode et mesure sans bannière Cookieless Le terme peut signifier :aucun cookie persistant ; aucun cookie dans un mode précis ; stockage alternatif ; événement sans identifiant ; identifiant dérivé côté serveur ; simple absence de cookies publicitaires.Demandez une définition technique. Le mot seul ne suffit pas. Consent Mode Un mode de consentement transmet l’état du choix aux tags et peut modifier leur comportement. Selon le produit et la configuration, des signaux peuvent encore être envoyés sans cookie publicitaire. Ce mécanisme aide à appliquer une décision. Il ne décide pas à la place de l’éditeur si la collecte sans consentement est permise. Il ne transforme pas non plus une finalité publicitaire en mesure strictement nécessaire. « Pas de bannière » Cette phrase ne peut être évaluée qu’au niveau du site complet. Elle peut être raisonnable lorsqu’aucun composant non nécessaire n’est déployé avant consentement et que la mesure d’audience utilisée respecte effectivement le cadre applicable. Elle devient trompeuse si elle repose seulement sur l’absence de cookie analytics. Les formulations à utiliser ou éviter À éviterpromesse de conformité RGPD totale ; exemption valable dans tous les cas ; équivalence automatique entre absence de cookies et absence de bannière ; certification officielle par la CNIL ; validation officielle par l’autorité ; « aucune donnée personnelle » « aucune analyse juridique nécessaire »La CNIL précise qu’une solution ne peut pas se présenter comme certifiée ou validée par elle sur la seule base de l’auto-évaluation relative à la mesure d’audience. Formulations plus précises« cookieless par défaut » « conçu pour une collecte minimale » « peut être configuré pour une mesure d’audience limitée » « l’applicabilité d’une exemption dépend des finalités, de la configuration et du contexte » « les utilisateurs restent informés de la mesure mise en œuvre » « la stack complète du site doit être auditée »La précision protège la crédibilité autant que la conformité. Quand conserver une bannière Une bannière ou autre mécanisme de consentement reste généralement nécessaire lorsque le site active, selon le cadre applicable :publicité personnalisée ; retargeting ; partage avec des régies ; suivi inter-sites ; enrichissement de profils ; certains outils de session replay ; personnalisation non nécessaire ; intégrations tierces déposant des traceurs non essentiels ; analytics dépassant le périmètre d’une mesure limitée.L’article sur le session replay et la consultation CNIL montre pourquoi une fonctionnalité détaillée d’observation ne doit pas être assimilée à une statistique d’audience agrégée. Un processus de décision simple Cas A : mesure strictement limitée L’équipe utilise une collecte minimale, sans suivi transversal, sans réutilisation fournisseur, avec statistiques anonymes, rétention cadrée, information et documentation. Action : analyser et documenter l’applicabilité du cadre local, puis vérifier le reste du site. Cas B : analytics enrichie après consentement L’équipe veut des événements détaillés, de l’attribution avancée ou des identifiants plus persistants. Action : bloquer les fonctionnalités concernées avant consentement, transmettre le choix correctement et documenter le traitement. Cas C : stack mixte La mesure d’audience fonctionne par défaut ; les usages marketing ne s’activent qu’après consentement. Action : séparer techniquement les finalités, éviter qu’un changement de rapport active silencieusement une collecte, et tester chaque transition. Cette séparation nette est plus crédible qu’un réglage unique supposé convenir à tous les usages. Conclusion Une promesse « sans bannière » ne se déduit pas du mot cookieless. Elle résulte d’une analyse du site complet, de ses finalités, de ses opérations techniques et de sa configuration. Avant de communiquer, vérifiez :tous les composants ; les finalités ; les accès au terminal ; les données et identifiants ; les usages du fournisseur ; la configuration ; la rétention ; l’information ; le fonctionnement du consentement lorsqu’il s’applique ; la documentation de la décision.Le résultat peut être une stack limitée à la mesure d’audience, une stack avec consentement pour des usages marketing, ou une combinaison clairement séparée. La qualité vient de cette distinction, pas d’un slogan. FAQ Un outil de mesure sans cookies est-il automatiquement exempté de consentement ? Non. Il faut examiner les autres opérations sur le terminal, les finalités, les données, les identifiants et le droit national applicable. Cookieless est une caractéristique technique, pas une conclusion juridique. La CNIL certifie-t-elle les outils analytics exemptés ? Non. La CNIL fournit un cadre et un outil d’auto-évaluation, mais précise qu’une solution ne peut pas se présenter comme « certifiée » ou « validée par la CNIL » sur cette base. Peut-on informer les visiteurs sans afficher une bannière ? Oui, lorsque le consentement n’est pas requis pour la collecte considérée, une information peut être fournie dans la politique de confidentialité ou un espace approprié. Son contenu doit rester clair et exact. Les UTM empêchent-ils une exemption ? Pas automatiquement, mais leur usage et leur combinaison doivent rester compatibles avec la finalité limitée, la minimisation et l’absence de suivi transversal. Ils ne doivent jamais contenir de donnée personnelle. Qui décide si le site peut fonctionner sans bannière ? Le responsable de traitement prend la décision et doit pouvoir la documenter, avec l’appui de son DPO ou conseil lorsque nécessaire. Le fournisseur seul ne peut pas garantir la conclusion pour tous les sites. SourcesCNIL, Cookies : solutions pour les outils de mesure d’audience CNIL, Cookies et traceurs : que dit la loi ? CNIL, Cadre de mesure d’audience à comprendre avant de choisir un outil Directive 2002/58/CE relative à la vie privée et aux communications électroniques CEPD, Lignes directrices 05/2020 sur le consentement CEPD, Lignes directrices 2/2023 sur le champ technique de l’article 5(3) ePrivacy

La juste mesure, pour tous vos sites.
Pomelo ouvre progressivement ses accès. Rejoignez les premières équipes à mesurer juste et contribuez aux prochaines évolutions du produit.